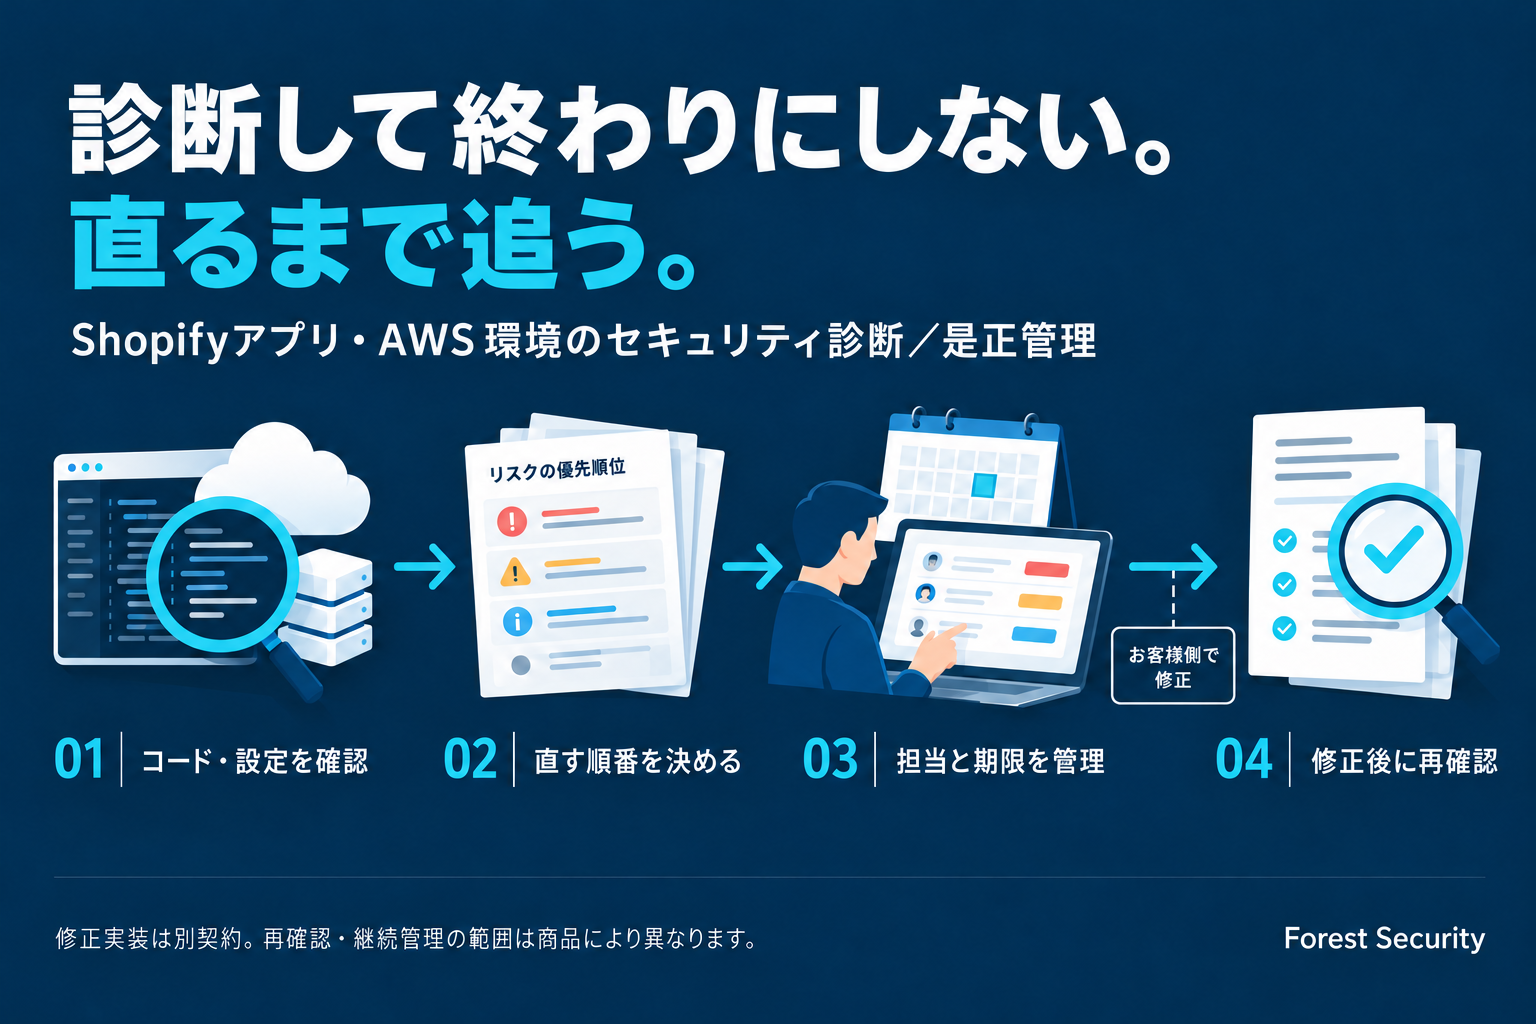
診断して終わりにしない。直るまで追う。

ShopifyアプリとAWSサーバーレスの開発者が、他社が作った資産をコードと設定の両面から確認し、直す順番を決め、直るまでの進捗を管理します。対象は、Webサービス/ECの外部連携・カスタムアプリをAWSで運用する中小企業と開発会社です。

やらないこと:24時間365日の監視、インシデント復旧の請負、網羅的なペネトレーションテスト。

金額は個別見積です。対象と範囲を確認してから提示します。

コードと設定を確認し、直す順番を決め、担当と期限を管理。お客様側で修正した後、修正箇所を再確認します。
修正実装は別契約です。再確認・継続管理の範囲は商品により異なります。
who

Webサービス/ECの外部連携・カスタムアプリを、AWSで運用している会社へ

Shopifyの公開アプリ・カスタムアプリを開発・保守する制作会社やアプリベンダー。自社ECの受注・在庫・物流連携をLambdaとDynamoDBで動かしている事業会社。元請けや発注元から「第三者の診断結果」を求められた受託開発会社。

こういう状況なら、話が早い

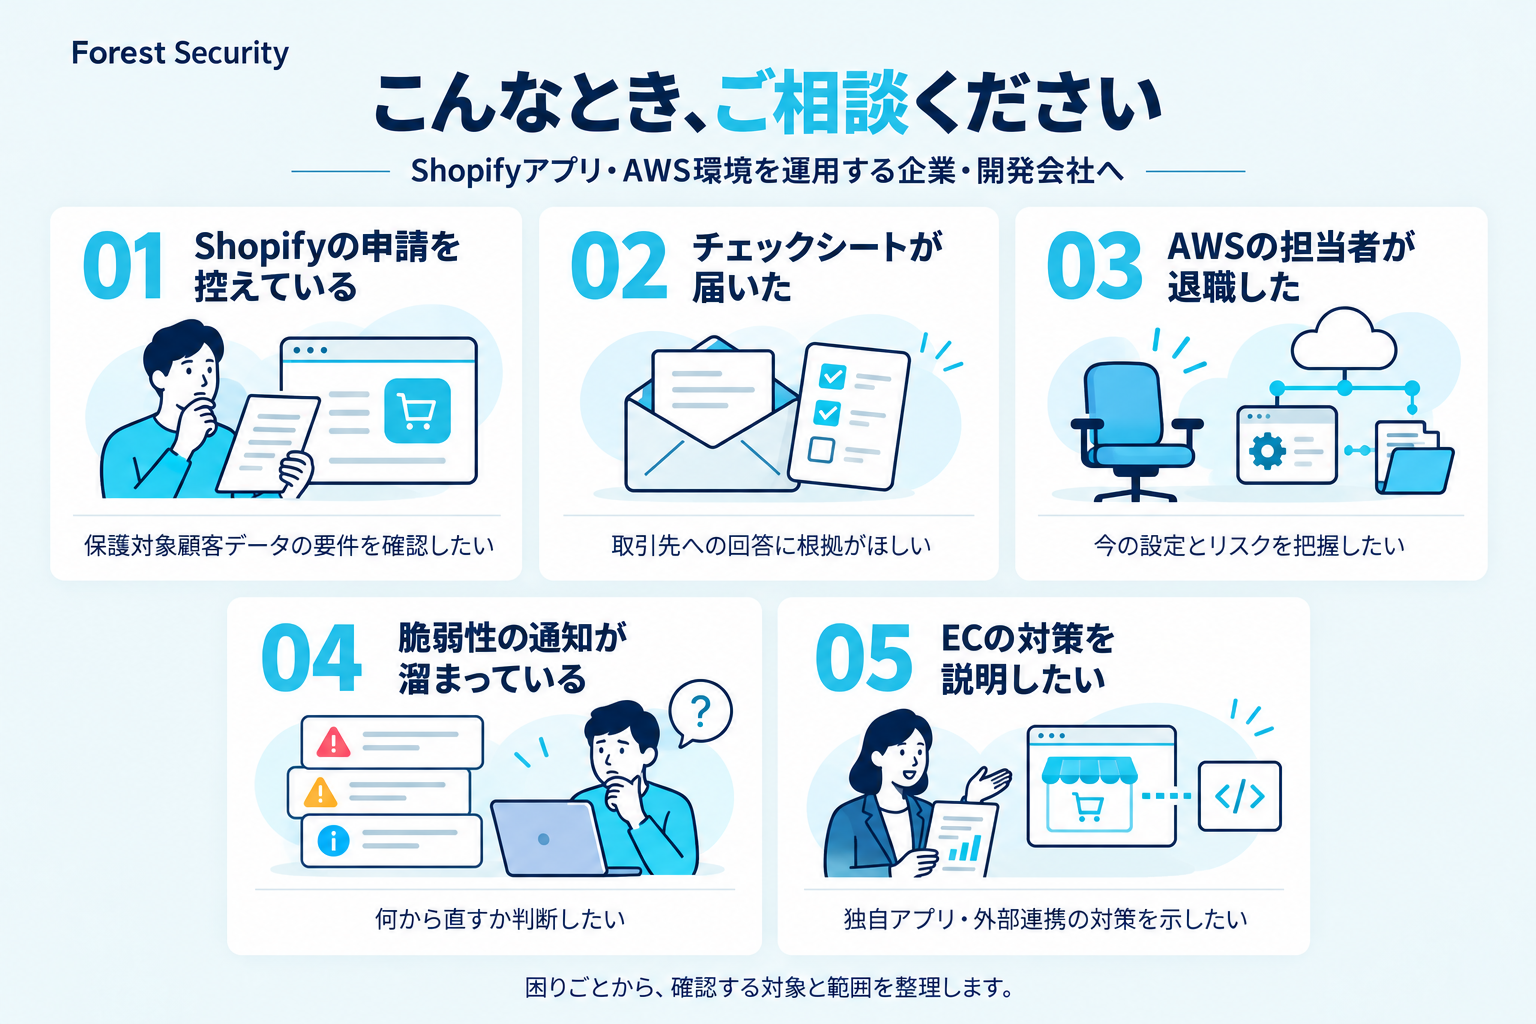
Shopifyの申請準備、取引先のチェックシート、AWS担当者の退職、脆弱性通知の蓄積、ECの対策説明に関する5つの相談場面。
  • 01
    Shopifyの保護対象顧客データ(Level 2)の申請を控えている公開アプリで氏名・住所・電話・メールを扱うと、Shopifyはバックアップ暗号化やアクセスログなどLevel 2の7項目を求めます1。「根拠があるか」を申請前に第三者が確認します。
  • 02
    取引先からセキュリティチェックシートが届いたIPAの調査では、中小企業の不正アクセス被害の48.0%が脆弱性の悪用によるもので、被害企業の約7割が取引先にも影響が及んだと回答しています4。回答の裏付けになる診断結果と是正記録を作ります。
  • 03
    AWS環境を作った担当者が退職したIAMロール、公開設定、秘密情報の置き場所、ログの有無を読み取り専用の権限で点検し、現状を一覧にします。
  • 04
    Dependabotの通知が溜まったまま、誰も判断していない何を先に直すかを決め、チケットにして、閉じるまで追います。
  • 05
    ECサイトの「脆弱性対策」を説明する必要があるクレジットカード・セキュリティガイドライン6.0版(2025年3月)で、EC加盟店は規模・業種を問わず「脆弱性対策」の実施が指針対策になり、構築・運用を委託する場合は委託先にも理解と実施を求めるとされています2。Shopify本体はShopifyの責任範囲ですが、独自に開発したカスタムアプリや連携サーバーは加盟店と委託先の側に残ります。

ツールが出す指摘の先を、人が読む

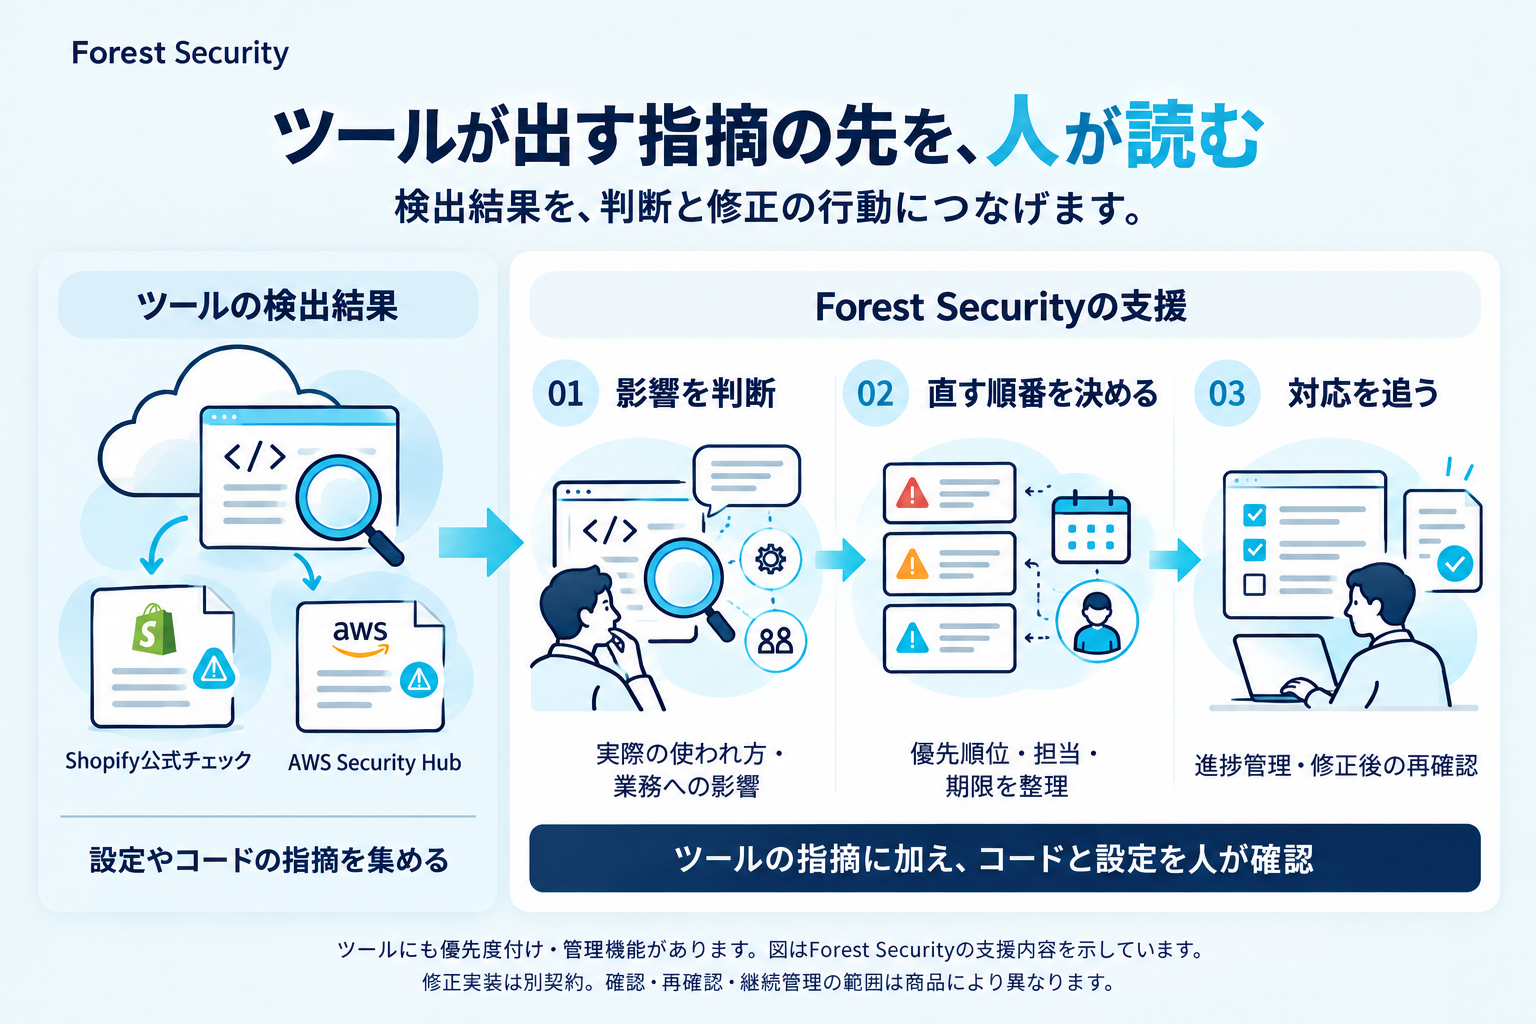
ツールの検出結果を活用し、Forest Securityが影響を判断、直す順番を整理し、対応状況と修正後の確認を支援します。
ツールにも優先度付け・管理機能があります。図はForest Securityの支援内容を示しています。

Shopify公式の shopify app security check(36項目の静的チェック、2026年10月公開)やAWS Security Hubは、自分で回せます3。困るのはその後です。どれが本当に危ないか、テナント分離やWebhookの冪等性のようにツールが扱わない箇所はどうか、誰がいつ直すのか。Forest Securityはそこを担当します。

主対象は他社が開発した資産です。Forest Book自身が開発した資産については、第三者としての独立した意見は出しません。

診断と報告、月次管理は代表者が自分で担当します。案件の途中で担当者が変わることはありません。

products

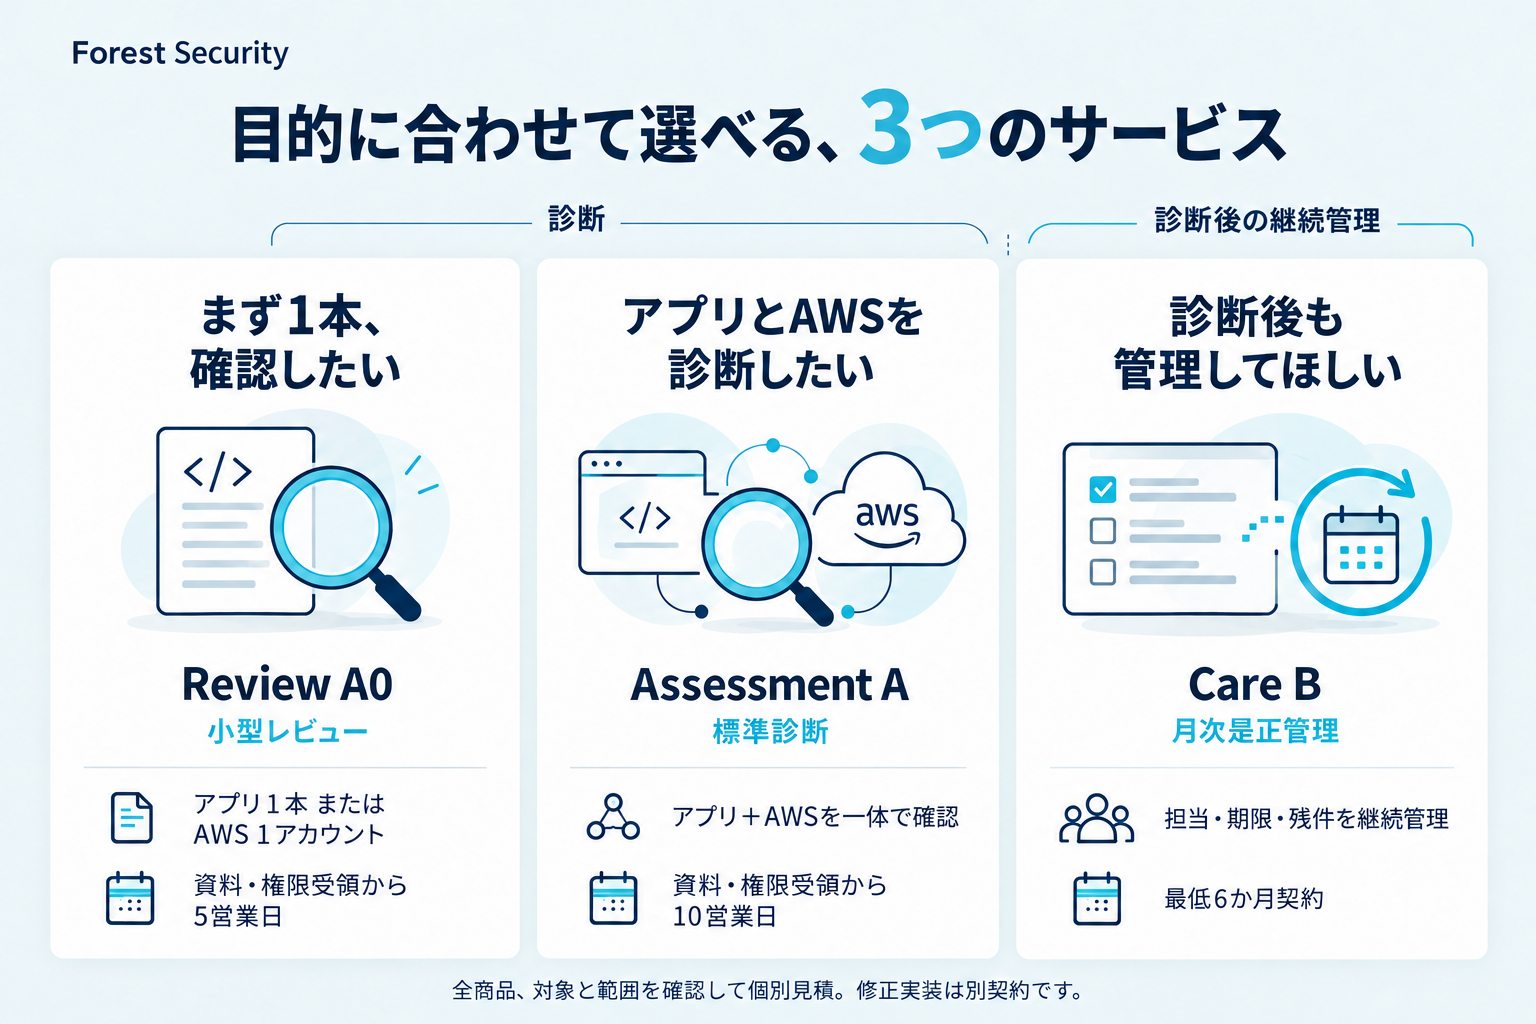
3つの商品。
金額は個別見積、範囲は先に示す

何が含まれて何が含まれないかを先に示します。標準範囲を超える場合は、作業を止めて追加見積を出します。

まず1本確認するReview A0、アプリとAWSを診断するAssessment A、診断後の対応を継続管理するCare Bの3サービス。
3商品を順番にすべて契約する必要はありません。対象の上限や含まれないものは下の比較表で確認できます。

横にスクロールできます

項目 ReviewA0 / 小型レビュー AssessmentA / 標準診断 CareB / 月次是正管理
向いている場面 申請・審査・元請け提出の前に「まず1本」確認したい アプリとAWSバックエンドを一体で診断し、取引先に出せる報告書が必要 診断後、直し切るまでと、その後の変化を管理してほしい
対象資産 Shopifyアプリ1本(リポジトリ1つ、ステージング1環境)、またはAWSアカウント1つのいずれか AWS 1アカウント+Shopifyアプリ(またはWebアプリ/API)1本。API 20エンドポイント、リポジトリ2つまで ReviewまたはAssessmentで特定した資産と権限
含まれるもの
  • Shopify:OAuth、セッショントークン、Webhook HMAC、必須コンプライアンスWebhook、スコープ、App Proxy、テナント分離、保護対象顧客データ要件の根拠確認
  • AWS:IAM、公開設定、秘密情報、ログ、データ保護、API Gateway、コスト監視の設定点検
  • 指摘一覧、要件対応表(Shopifyの場合)、60分の報告会
  • Shopify固有、AWSサーバーレス、Web/API(OWASP ASVS 5.0.0 参照)、CI/CDの4領域
  • 静的確認、設定確認、ステージングでの動的確認
  • 経営向け要約、技術報告書、リスク台帳、修正チケット案(GitHub Issue形式)
  • 60分の報告会、是正後の再確認1回(指摘10件まで、納品から3か月以内)
  • AWS設定差分の月次点検
  • 依存パッケージ・既知脆弱性のレビュー(Liteは月1回、Standardは週1回の集計)
  • GuardDuty等の検出結果レビュー
  • 是正チケットの進捗管理と月次報告書
  • 定例会議(Liteは四半期30分、Standardは月30分+技術相談60分)
含まれないもの 動的検査、本番環境への操作、Shopify本体の検査、審査・申請の合否保証 本番環境での書き換え検査、API 21件目以降・3つ目以降のリポジトリ(追加見積)、修正実装 24時間監視、リアルタイム検知、インシデント復旧、修正実装(別契約のスポット支援)
納期・期間 資料・権限受領から5営業日 資料・権限受領から10営業日 最低6か月契約、以降1か月ごと更新
価格 個別見積 個別見積 個別見積(Lite/Standardの2段階)

修正実装・設計レビュー・追加調査は時間単位のスポット支援として別契約で受けます。Forest Bookが修正した箇所は、報告書に独立性の注記を付けます。重大度High以上の指摘は再現手順を再実行してから報告し、外部の診断経験者によるレビューを経ます。

deliverable

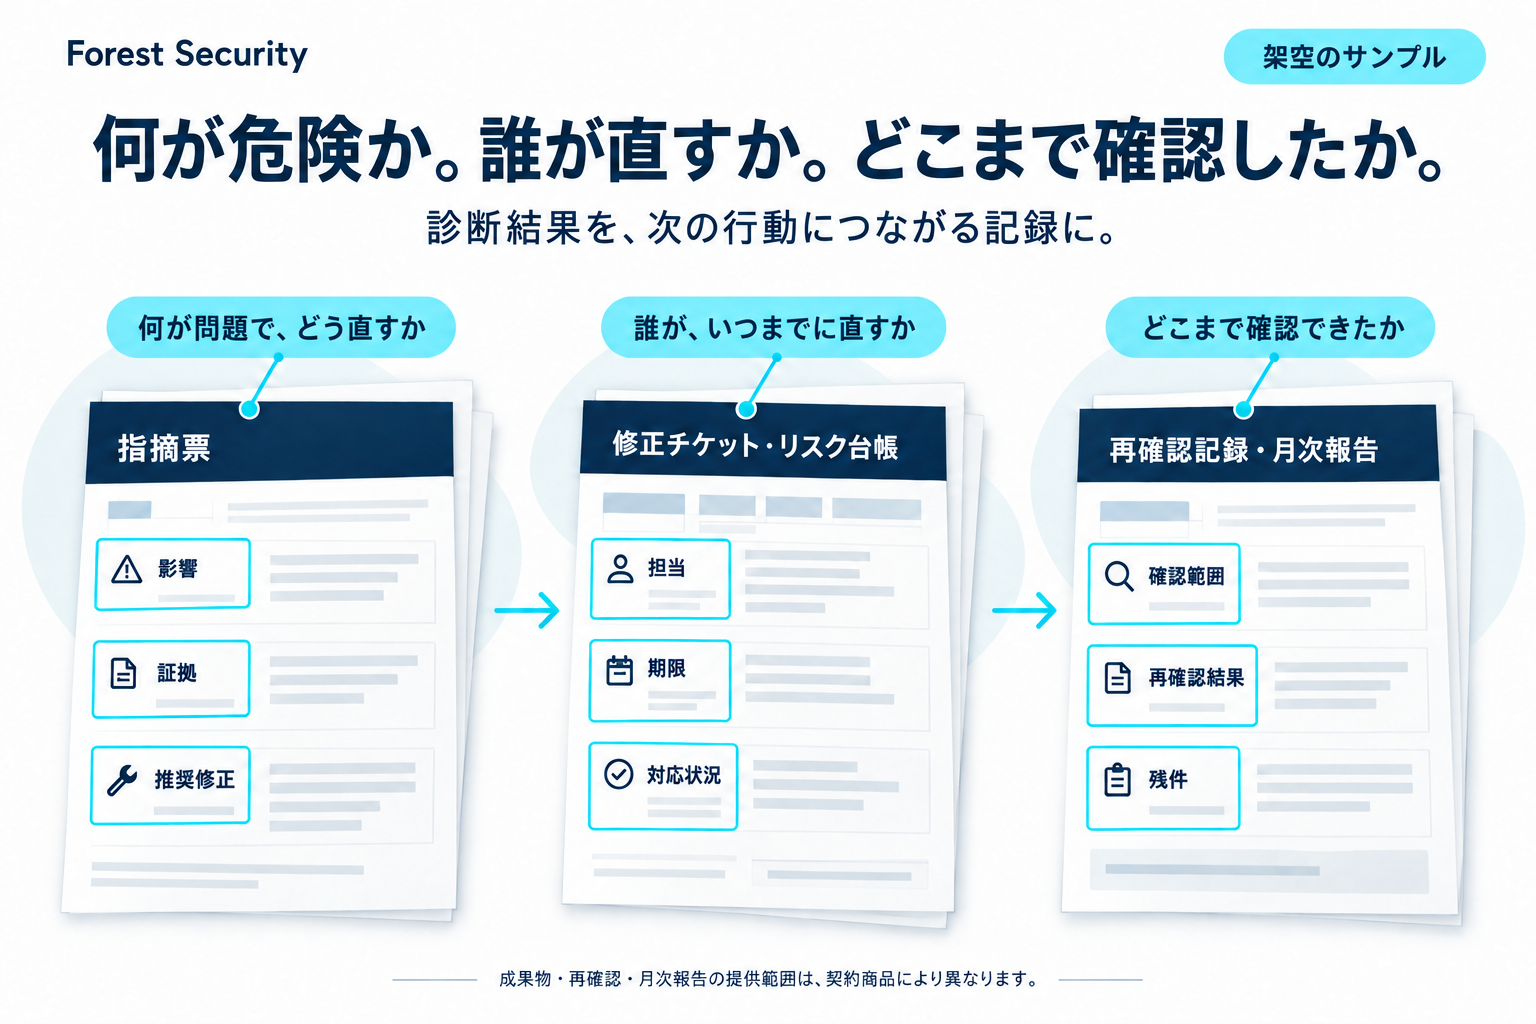
成果物は、閉じるまで追える指摘票

報告書の指摘1件はこの形で届きます。証拠、影響、再現条件、推奨修正、確認した範囲を全部書き、修正担当・期限・再確認結果の欄をリスク台帳と同期します。架空の「サンプル商事」向けの例です。

指摘票で影響・証拠・推奨修正、修正チケットとリスク台帳で担当・期限・対応状況、再確認記録と月次報告で確認範囲・結果・残件を示す成果物イメージ。
説明用の架空サンプルです。実際の帳票画面ではありません。成果物・再確認・月次報告の提供範囲は契約商品により異なります。
FB-SMPL-003 High Shopifyアプリ/Webhook 再確認済み 2026-xx-xx
件名
注文作成Webhook(POST /webhooks/orders/create)の署名検証が、JSON再シリアライズ後のボディに対して行われている
重大度
High(攻撃の成立しやすさ:低/影響資産:注文・顧客データ/業務影響:正規通知の拒否と、検証無効化の誘因)。署名偽造には秘密が必要なため現時点で偽造は成立しない。ただし正規通知の約3%が検証失敗で破棄されており、運用側が検証を外す圧力が高い。
対象
ステージング環境 sample-app-staging、Lambda関数 orders-webhook-handler、リポジトリ sample-corp/shopify-oms-bridge の src/webhooks/verify.ts 42〜51行
証拠
// src/webhooks/verify.ts(抜粋)
const body = JSON.parse(event.body);
const digest = hmac(secret, JSON.stringify(body)); // 再シリアライズ後
if (digest !== event.headers["x-shopify-hmac-sha256"]) return 401;

ステージングで2026-xx-xxに受信した通知1,204件のうち36件が401。キー順・空白・数値表現の差で元のバイト列と一致しない。

影響
正規の注文通知が破棄され、OMSに未連携の注文が生じる。検証が無効化された場合、推測可能なURLに任意のJSONを送ることで不正な注文データが登録される可能性がある。
再現条件
ステージングのストアで、商品名に全角スペースを含む注文を作成する。Lambdaのログに401が記録される。報告前に最初から再実行済み。
推奨修正

生のリクエストボディ(event.body、base64の場合はデコード後のバイト列)に対してHMACを計算し、crypto.timingSafeEqual で比較する。

const raw = event.isBase64Encoded ? Buffer.from(event.body, "base64") : Buffer.from(event.body);
const digest = createHmac("sha256", secret).update(raw).digest("base64");
if (!timingSafeEqual(Buffer.from(digest), Buffer.from(header))) return 401;
関連要件
Shopify「Webhooks over HTTPS」の署名検証5、OWASP ASVS 5.0.0 V4(API and Web Service)
検査範囲の注記
本指摘は対象エンドポイント1件について確認した。他の3つのWebhookエンドポイントは同じ関数を使用しているが、個別の動作確認は行っていない。

台帳との同期

ownerサンプル商事 開発部 A氏
due2026-xx-xx(報告会で合意)
fixed2026-xx-xx 修正完了の連絡
verifiedverified 2026-xx-xx。4エンドポイントすべてで生ボディ検証を確認
monthly翌月の月次報告で残件に含めない

重大度はCVSSの数値だけで決めず、「攻撃の成立しやすさ」「影響を受ける資産」「業務影響」の3軸で判定し、根拠を1行ずつ書きます。

報告書サンプル全体を見る
process

同意から月次管理まで。止める条件も先に決める

書面の検査実施計画書兼同意書に、対象、日時、送信元IP、手法、禁止事項、中止条件、緊急連絡先を列挙してから始めます。

横にスクロールできます

是正までの流れ 同意、権限、診断、報告、是正、再確認、月次の7段階が左から右へ並び、是正と再確認は修正が終わるまで往復し、月次は循環する。 直るまで往復 月次で循環 01同意 02権限 03診断 04報告 05是正 06再確認 07月次
  1. 01
    相談と範囲確定(無料30分)

    対象資産、困りごと、期限を確認し、商品と範囲、見積を提示します。

    対象の概要を話せる人の参加、資産一覧の提出

  2. 02
    書面同意と権限付与

    同意書に署名後、AWSは読み取り専用のクロスアカウントロール(外部ID、期限付き)、リポジトリは期限付きの読み取り招待で受け取ります。

    権限者の署名、ロールと招待の作成

  3. 03
    診断

    静的確認、設定確認、ステージングでの動的確認、トリアージ、品質レビューの順に進めます。本番ではデータを書き換える操作をしません。

    質問への回答

  4. 04
    報告

    報告書一式と60分の報告会。直す順番をその場で合意します。

    担当と期限の決定

  5. 05
    是正

    修正チケット案(GitHub Issue形式)をもとに、お客様側で修正します。修正実装が必要ならスポット支援として別契約で受けます。

    修正の実施

  6. 06
    再確認と権限返却

    修正完了の連絡を受けて確認し、確認した範囲を記録します。終了後はロール削除・招待解除を依頼し、完了を確認します。

    権限の削除

  7. 07
    月次管理(Careの場合)

    設定差分、依存パッケージ、検出結果を定期的に読み、残件と新しい検出を月次報告書にまとめます。

    判断待ち事項への回答

作業を止めて追加見積を出す条件

  • 対象資産が標準範囲の上限を超えた
  • 診断中に、合意していない資産への到達経路が見つかった
  • お客様都合の日程再設定が2回を超えた
  • 月次運用の実績工数が上限を2か月連続で超えた
  • 検出結果の調査がインシデントの疑いに変わった。この場合は通常運用を止め、お客様の判断で専門のインシデント対応事業者へ引き継ぎます
people

誰がやるか

診断、報告、月次管理は代表者が担当し、案件を通じて固定です。品質レビューは外部の診断経験者が担います。

森本 竜治(株式会社Forest Book 代表取締役社長)

ハードウェアエンジニアからWeb開発に転身し、フリーランスを経て2021年に起業。Shopify Partner、フルスタックエンジニア。Shopifyアプリ(公開・カスタム)とAWSサーバーレス(Lambda、API Gateway、DynamoDB、SQS、EventBridge、S3、Step Functions)の開発を本業とし、Shopify App Storeで公開アプリ SmartBlog、RemPro、SmartPick を運営しています。

診断の基準は独自のものではなく、Shopifyの公式要件、AWS Well-Architectedセキュリティの柱とIAMベストプラクティス、OWASP ASVS 5.0.0 と API Security Top 10 2023 に対応付けています6。診断の実施体制と報告書の品質管理は、経産省「情報セキュリティサービス基準」第4.1版の脆弱性診断サービスの要件(技術責任者、第三者レビュー、顧客情報保護手続)に沿って整備を進めています。

保有資格
[[実績:差し替え]]
診断実績
[[実績:差し替え]]
外部レビュー
[[体制:外部レビュー担当の確保状況を差し替え]]
開発実績
Shopify App Store 公開アプリ3本(SmartBlog、RemPro、SmartPick)。AWSサーバーレスでの外部連携システム構築
稼働
平日10:00〜18:00(日本時間)。土日祝・年末年始を除く
out of scope

やらないこと

全商品に共通です。必要な場合は、それを専門にする事業者を案内します。

  • 24時間365日の監視、SOC、MDR、リアルタイム検知検出結果を人が読む頻度は、Care Liteで月1回、Standardで週1回です。
  • インシデント発生時の復旧作業、フォレンジック、届出代行調査がインシデントの疑いに変わった時点で通常運用を止め、専門事業者へ引き継ぎます。観測した事実は提供します。
  • 網羅的なペネトレーションテスト、負荷試験、ソーシャルエンジニアリング、物理セキュリティ認証・決済周りを深く手動で突く必要があれば、専門診断会社を紹介します。
  • Shopifyのプラットフォーム本体、決済代行会社、CDNなど第三者が運営する資産への検査対象はお客様が権限を持つコードと設定に限ります。
  • 脆弱性が存在しないことの保証、法令・ガイドライン・認証への適合保証、審査やレビューの合否保証診断は合意した範囲・時点・手法での確認です。準備に使える根拠資料を作りますが、判断は第三者が行います。
  • Forest Bookが開発・修正した資産への、独立した第三者としての監査意見関与した箇所は報告書にその旨を明記します。
  • 無制限の修正実装修正は時間単位のスポット支援として、事前に合意した時間数の範囲で受けます。
faq

よくある質問

本番環境に影響はありますか

動的検査はステージング環境が原則です。本番は読み取り系の確認のみで、時間帯・送信元IP・1秒あたりのリクエスト上限を合意した場合に限ります。データを書き換える操作は本番では行いません。検査中にエラー率の上昇や応答遅延を検知したら即座に停止し、緊急連絡先に連絡します。

どのくらいの期間がかかりますか

Reviewは資料・権限を受領してから5営業日、Assessmentは10営業日が納期です。起点は「権限と資料が揃った日」で、契約日ではありません。再確認は修正完了の連絡から5営業日です。

Shopify公式の security check を回しているのですが、それと何が違いますか

shopify app security check はアプリのソースコードに対する36項目の静的チェックで、Shopify自身が「多層的なセキュリティ対策の一部とすべき」と書いています3。Forest Securityはその出力を一次スクリーニングとして使い、各指摘を人が証拠で確認したうえで、ツールが扱わないマルチテナント分離、Webhookの冪等性、App Proxy署名、AWS側のIAMと公開設定を見ます。そして直す順番を決めて追います。

AWS Security Hub を入れています。それで足りませんか

Security Hubは設定の差分を常時検出する仕組みとして有効で、Careでもその結果を読みます。ただし、Lambdaのコードが何をしているか、イベント駆動の認可が正しいか、DynamoDBのキー設計でテナントが分離されているかは検出しません。検出結果の多さに対して「どれを先に直すか」「誰が直すか」を決めるのがForest Securityの仕事です。

Shopifyの保護対象顧客データ(PCD)の申請に通りますか

審査主体はShopifyで、合否は保証しません。Forest Securityが作るのは、Level 1・Level 2の各要件について「根拠あり/根拠不足/未実装」を一覧にした要件対応表と、根拠不足の項目を埋めるための指摘です。カスタムアプリはShopifyのレビューなしで保護対象データにアクセスできるため、同じデータを扱っていても第三者の確認が一度も入りません1。その穴を埋める用途にも使えます。

自社で開発を委託しているアプリも対象になりますか

対象になります。むしろ他社が開発した資産が主対象です。開発会社の協力(リポジトリの読み取り招待、ステージング環境の提供)が必要なので、相談時に体制を確認します。Forest Book自身が開発した資産については、第三者としての独立した意見は出しません。

報告書は取引先や元請けにそのまま提出できますか

技術報告書とは別に、経営向け要約(1〜2ページ)を作ります。実施した項目と実施しなかった項目を明記しているので、提出先が範囲を判断できます。取引先のチェックシートの設問に対応付ける作業は相談時に範囲へ含めることができます。

費用の目安を先に知りたいのですが

サイトには金額を載せていません。30分の無料相談で対象資産と範囲を確認し、標準範囲との差分を含めた見積を提示します。診断は着手時50%・納品時50%、月額は当月分を翌月末振込、請求書払いです。

downloads

資料

登録なしで読めます。一次資料のURLと確認日を本文に載せています。

WP-01

サーバーレスAWS設定チェック 40観点

Lambda、API Gateway、DynamoDB、SQS、EventBridge、S3、Step Functionsで構成した環境を、IAM・公開設定・秘密情報・ログ・データ保護の観点で棚卸しするための一覧。AWS Well-Architectedセキュリティの柱とIAMベストプラクティスに対応付けています。

PDFを開く
WP-02

Shopify 保護対象顧客データ Level 2 実務ガイド

Level 2の7項目をコードと設定のどこで証明するか、公式 security check 36項目の出力をどう読んで是正順に並べるか、ツールが扱わない確認項目は何か。

PDFを開く
WP-03

是正管理テンプレート

指摘票、リスク台帳、月次報告書の様式一式。診断を受けた後に、誰がいつ直すかを管理するための雛形です。

PDFを開く
SAMPLE

報告書サンプル(架空のサンプル商事)

Assessmentの技術報告書と経営向け要約の見本。実施した検査と実施しなかった検査、重大度の根拠、指摘票の全項目が確認できます。

PDFを開く

資料一覧と、新しい資料の案内を受け取る登録はこちら

company

会社情報

会社名
株式会社Forest Book(Forest Book Inc.)
代表者
代表取締役社長 森本 竜治
所在地
〒220-0004 神奈川県横浜市西区北幸二丁目10番48号 むつみビル3階
設立
2021年10月1日
事業内容
Shopifyの構築及びアプリ開発事業、オンラインスクール事業、Webアプリ受託開発事業
登録番号
適格請求書発行事業者 T5020001143353
連絡先
info@forest-book.jp
コーポレートサイト
https://forest-book.jp
企業理念
社会の本質的課題を技術で解決する
contact

30分の無料相談を
申し込む

対象資産、困りごと、期限を聞いて、商品と範囲を提案します。資料請求や、まず話を聞きたいだけの相談もこのフォームからどうぞ。

送信後、受付確認のメールを自動で返します。1営業日以内に担当者から日程候補を送ります。

営業時間:平日10:00〜18:00(日本時間)。時間外の送信は翌営業日の受付になります。一次回答の1営業日以内は目標であり、保証ではありません。

ご入力いただいた情報は、お問い合わせへの回答、見積の前提確認、資料の送付、本サービスに関するご案内のために利用します。詳細はプライバシーポリシーをご覧ください。

会社のメールアドレスを推奨します。受付確認を自動返信します。

AWSの利用必須

出典(2026年10月22日確認)

  1. Shopify「Work with protected customer data」 https://shopify.dev/docs/apps/launch/protected-customer-data。公開アプリはLevel 1・2ともレビューが必要、カスタムアプリは「Always available」。Level 2の追加要件はバックアップの暗号化、テストデータと本番データの分離、DLP、スタッフのアクセス制限、強固なパスワード、アクセスログ、インシデント対応方針。 ↩
  2. 日本クレジット協会「クレジットカード・セキュリティガイドライン」6.0版(2025年3月4日)・6.1版(2026年3月11日) https://www.j-credit.or.jp/security/document/index.html、附属文書20「EC加盟店におけるセキュリティ対策 導入ガイド」。非保持化済み加盟店も対象(6.0版FAQ No.36)、規模・業種を問わない(同No.73)。実施頻度の数値規定はない。 ↩
  3. Shopify「App security checks」 https://shopify.dev/docs/apps/build/security/app-security-checks、Shopify CLI「app security check」 https://shopify.dev/docs/api/shopify-cli/app/app-security-check(36項目、2026年10月15日公開)。 ↩
  4. IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」 https://www.ipa.go.jp/pressrelease/2025/press20250527.html(Webアンケート4,191社、2024年10月〜2025年1月。不正アクセス被害 n=419 のうち「脆弱性を悪用」48.0%、被害企業の約7割が取引先にも影響)。 ↩
  5. Shopify「Webhooks over HTTPS」 https://shopify.dev/docs/apps/build/webhooks/subscribe/https(X-Shopify-Hmac-SHA256 の検証)。 ↩
  6. AWS Well-Architected Framework セキュリティの柱 https://docs.aws.amazon.com/wellarchitected/latest/security-pillar/welcome.html、IAMベストプラクティス https://docs.aws.amazon.com/IAM/latest/UserGuide/best-practices.html、OWASP ASVS 5.0.0 https://github.com/OWASP/ASVS/tree/v5.0.0_release/5.0/en、OWASP API Security Top 10 2023 https://api-security.owasp.org/、経済産業省「情報セキュリティサービス基準」第4.1版 https://www.meti.go.jp/policy/netsecurity/shinsatouroku/touroku.html。 ↩